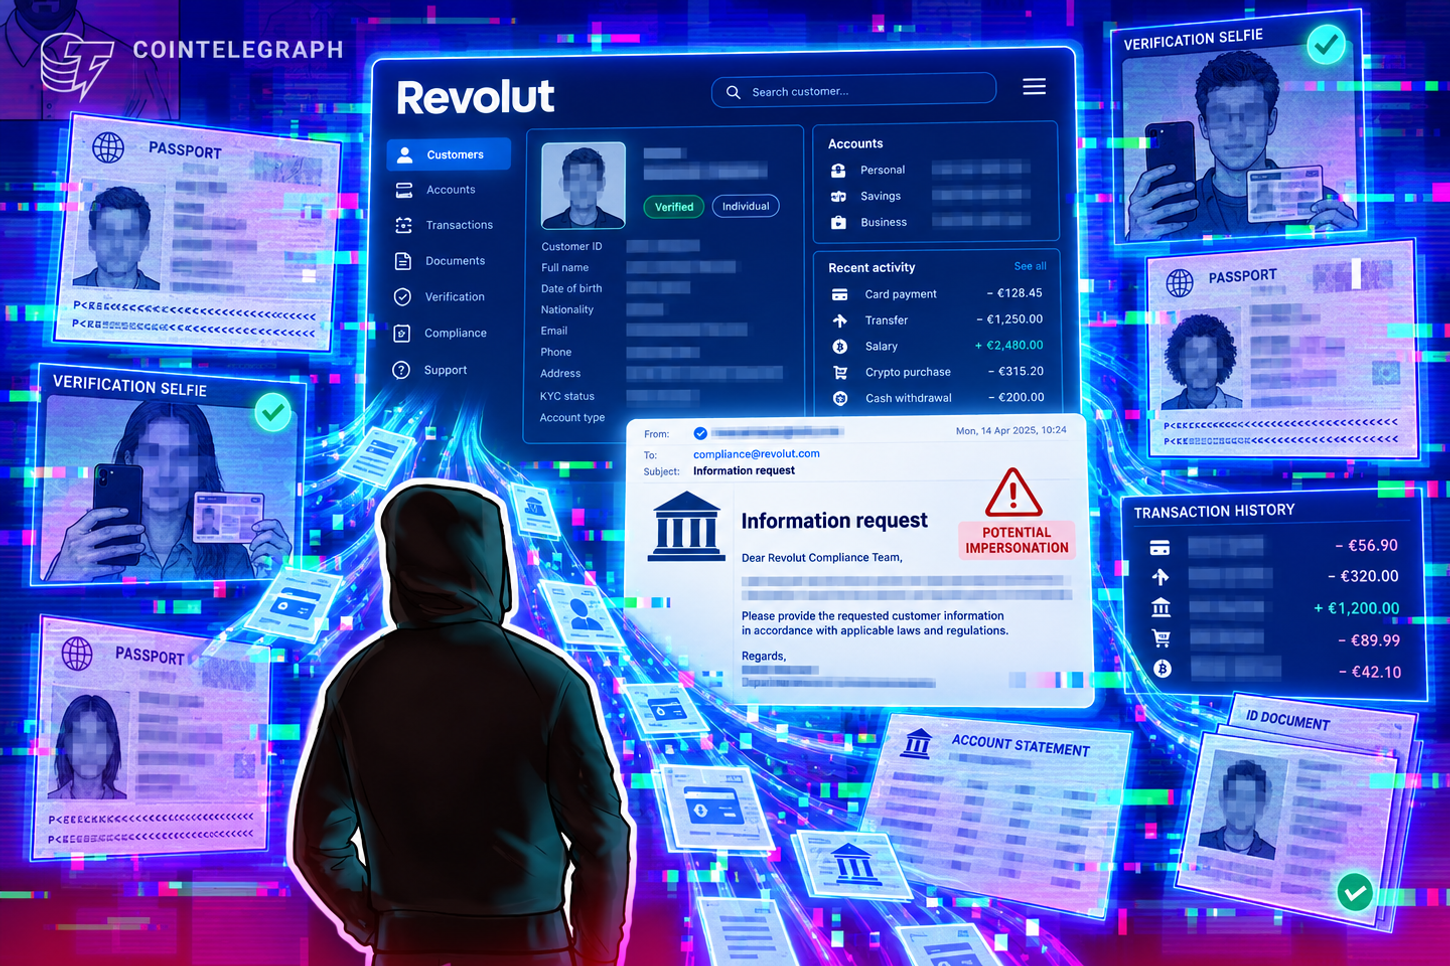
Revolut опубликовала уведомление об инциденте информационной безопасности, в котором признала, что часть данных клиентов была скомпрометирована. Согласно сообщению компании, мошенник использовал поддельное письмо якобы от государственного учреждения, чтобы обманом получить доступ к системе. В результате утекли паспортные данные, фотографии для прохождения KYC (верификация личности) и истории финансовых операций.
Масштаб утечки остаётся неясным — Revolut не раскрыла точное количество затронутых аккаунтов. Компания заявила, что обнаружила инцидент, расследует произошедшее и уведомляет пострадавших клиентов. Это типичный сценарий социальной инженерии: когда в критических системах не требуется дополнительная проверка при запросах якобы от регуляторов.
История показывает: даже у компаний с приличным уровнем безопасности могут быть бреши в процессах внутреннего доступа. В 2022-2023 годах похожие инциденты происходили у других крупных финтех-сервисов — когда злоумышленники выдавали себя за сотрудников регуляторных органов или партнёров, чтобы получить служебный доступ. Проблема в том, что от фишинга внутри компании страховка только одна: двухфакторная аутентификация на всех критичных операциях и культура отказа в доступе без явной верификации запросителя, даже если письмо выглядит от официального адреса.
Для российского рынка финтеха такие инциденты — прямой намёк на то, как строить приёмку клиентов и хранение их документов. Платежные сервисы, работающие по PSSI (платёжное учреждение) или с крупными объёмами KYC, должны использовать отдельные, физически изолированные системы для хранения паспортных данных и селфи, с разделением доступа по ролям и мандаторной двуфакторной аутентификацией. Для работы с документами и транзакциями можно применять в том числе локальные решения с шифрованием — при условии, что логика доступа четко прописана и не допускает обхода по социальной инженерии.
Для самих пользователей вывод простой: после такого инцидента надо проверить отчёты о кредитных операциях (особенно если финтех позволял занимать), перепроверить привязанные банковские счета и быть начеку с фишингом — мошенники нередко используют утёкшие фото и паспортные данные для целевых атак на социальные сети и другие сервисы.
Revolut уже несколько лет занимает странную позицию: крупный сервис с миллионами пользователей, но периодические проблемы с модерацией аккаунтов и их безопасностью. Это не препятствие для использования (фишинг универсален), но и расслабляться не стоит — включи все доступные уровни защиты в настройках, особенно если хранишь там крупные суммы.