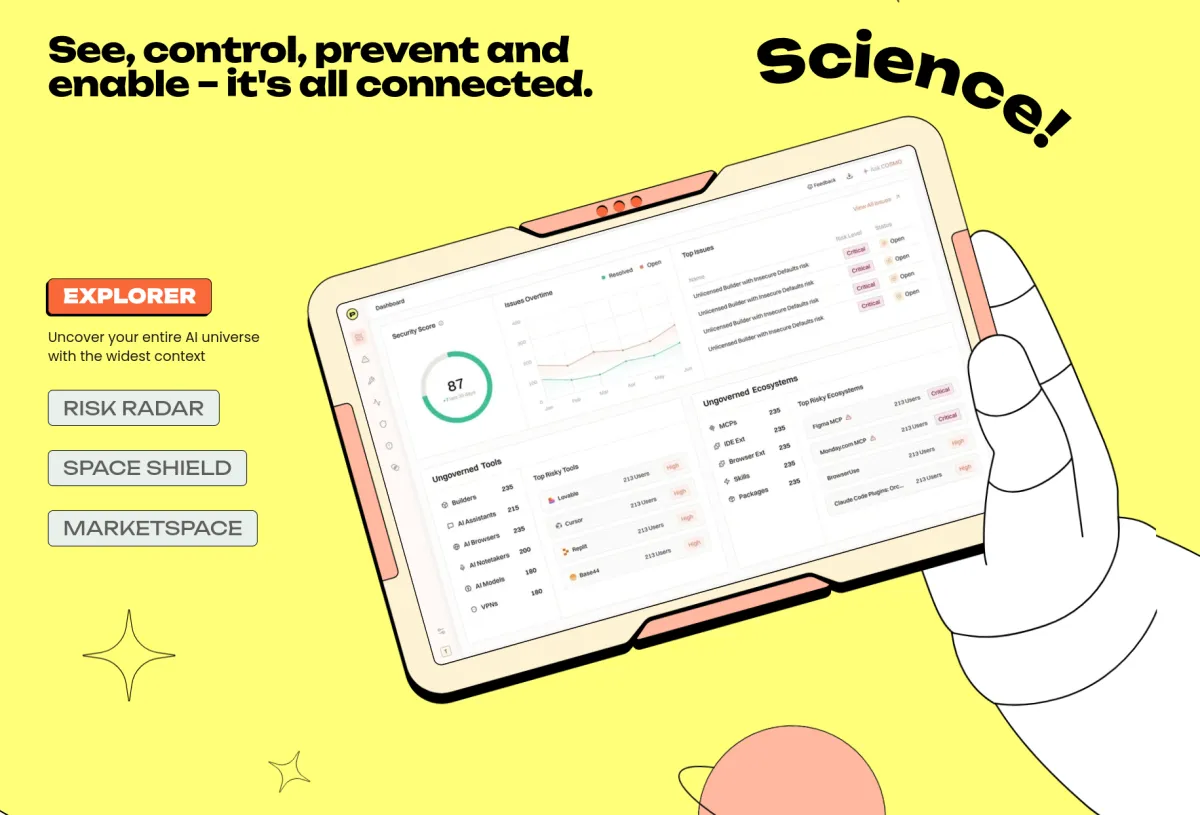
Проблема кажется простой на первый взгляд: когда все в компании получают доступ к ИИ-инструментам, люди их используют непредсказуемо. Результат — новые уязвимости, которые корпоративная безопасность часто пропускает. Плуто утверждает, что новый ИИ-инструмент может попасть в корпоративную сеть за два часа после релиза, и примерно 60% обнаруженных рисков приходят не от разработчиков, а от сотрудников других подразделений. Финансисты оказались главным источником проблем, за ними маркетинг и юристы. Один из примеров: сотрудник финансового отдела одной Fortune 500 создал на «no-code» платформе приложение для управления данными клиентов, но оставил его открытым в интернет.
Плуто — далеко не первая компания, которая пытается продавать решения для ИИ-безопасности на волне панике. Но в отличие от прямого подхода — мониторить ИИ существующими инструментами безопасности — Плуто настаивает, что нужна специализированная система. Компания позиционирует это как переход от контроля поведения пользователей к мониторингу поведения самих агентов. Это звучит логично, если согласиться с предпосылкой, что ИИ-агенты действуют значительно иначе, чем обычные приложения. На деле — вопрос, насколько это верно в практике корпоративного использования сегодня.
Технически Плуто мониторит, какие ИИ-инструменты используют сотрудники, какие расширения и компоненты подключены, и какие приложения создаются. Система развёртывается через endpoint-решения и собирает данные о промптах, командах, процессах, правах доступа. Ключевая фишка — способность вмешиваться в реальном времени: если агент пытается получить избыточные разрешения, система может остановить действие или добавить инструкции, требующие подтверждения. Это выглядит более интересно, чем просто алертить о рисках уже после того, как они случились.
Компания стартовала с продаж в апреле и уже заявила о $2 млн ARR с более чем 30 корпоративными клиентами — Oscar Health, Workato, Sixt, AlphaSense. Раунд в $34M (Series A от Jump Capital) и более ранний $8.5M seed выглядят как здоровое финансирование, но не беспрецедентное для ИИ-стартапов. Более интересна стратегия с Plutonium — бесплатной платформой, где любой может проверить риски публичных ИИ-компонентов. Это работает как трамплин для привлечения клиентов: 70% pipeline компании приходит из inbound-интереса. Это хороший пример того, как фрибиум может генерировать клиентов, а не просто раздача лицензий.
На более широком фоне: рынок действительно проснулся к тому, что ИИ-инструменты в руках непрограммистов создают уязвимости. Финтех-работники, маркетологи, юристы — они ускоренными темпами автоматизируют процессы, используя ChatGPT, Claude, пользовательские агенты, и часто не думают о том, на какие данные они скармливают инструментам и куда выливается результат. Это реальная проблема. Вопрос в том, нужно ли для её решения покупать специальное решение или достаточно проработать политики, обучение и разумные ограничения в правах доступа. Плуто ставит на первое; консервативные CISO на втором варианте — и пока большинство корпораций выбирают что-то среднее.
Для российского бизнеса сценарий аналогичен: финансовые и юридические отделы часто берут в руки ИИ-инструменты без согласования с информационной безопасностью. В некоторых случаях помогают тулы вроде AI Studio для автоматизации стандартных процессов с контролем доступа к чувствительным данным, но это требует планомерного внедрения. Плуто-подобные решения пока не очень доступны локально, поэтому корпорации либо подстраиваются собственными средствами, либо полагаются на зарубежные сервисы VPN.
Главное, что Плуто получил инвестиции и растёт — это сигнал, что проблема достаточно острая. Но она острая, скорее всего, потому, что компании слишком быстро дали доступ к ИИ без подготовки инфраструктуры, а не потому, что существующие инструменты безопасности принципиально неспособны. Плуто может оказаться полезным дополнением для больших корпораций; массовое внедрение — менее вероятно.