Тренд последних месяцев: любой LLM с функцией вызова API тут же называют «AI-агентом». В сообществе разработчиков это вызывает раздражение, потому что маркетинг и реальная архитектура разошлись намного дальше, чем казалось. Вопрос не в словах, а в том, что за этой путаницей скрывается реальная сложность, которую часто недооценивают.
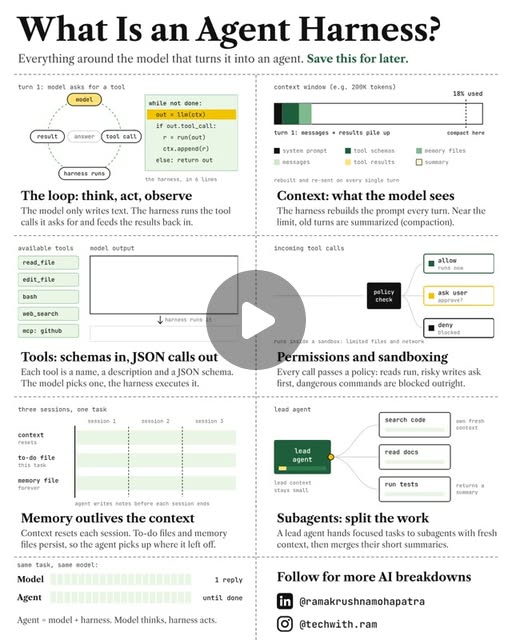
Суть проста: модель (LLM) — это мозг системы, она анализирует задачу и решает, какой инструмент нужно использовать. Но сам по себе LLM не может ничего выполнить. Нужна инфраструктура вокруг, которая вызывает нужные API, управляет доступом, отслеживает состояние, храит контекст между итерациями и решает, когда цикл можно закрыть. Этот промежуточный слой и называют agent harness — буквально «упряжь агента». Она связывает модель с инструментами в единую систему.
Практически это означает: построить простой промпт, который просит модель вызывать функции, — это 10% работы. Остальные 90% — это изоляция окружения (sandboxing), управление разрешениями, обработка ошибок, контроль за выходом за пределы бюджета токенов, управление цепочками под-агентов (когда один агент запускает другого), переиспользование памяти между запусками и логирование. Когда проект растёт, это становится критичным, потому что модель будет регулярно ошибаться, застревать в циклах или пытаться сделать то, чего ей нельзя.
Терминологическая точность здесь работает против маркетинга, поэтому её игнорируют: проще сказать «у нас есть AI-агент» (звучит как продвинутая автономная система), чем честно сказать «это LLM с оберткой для вызова функций». Но для людей, которые реально строят production-системы, разница между «модель может выбрать инструмент» и «модель встроена в рабочую упряжь с контролем, памятью и изоляцией» — это разница между хобби-проектом и чем-то, что держит нагрузку.
В России эта архитектура станет особенно актуальна для компаний, которые внедряют автоматизацию с LLM. Например, в e-commerce или финтехе нельзя просто отпустить модель в дикую природу — нужно жёсткое управление тем, какие API она может вызывать, какие данные видит, как долго может работать. Платформы вроде AI Studio имеют встроенный layer именно для этого: не просто интеграция с LLM, а управление доступом, версионированием логики, отслеживанием выполнения и откатом при ошибках. Без этого вы получите либо модель, которая ничего не делает, либо систему, которая делает что-то непредсказуемое.
Кстати, это не новое открытие. Фреймворки вроде LangChain, AutoGen и другие инструменты организации агентов давно пытаются стандартизировать этот слой, но каждая команда всё ещё пишет свою версию, потому что требования слишком сильно различаются. Нет универсального agent harness — есть набор паттернов и практик, которые нужно адаптировать под вашу задачу. Поэтому когда вы слышите про очередной «AI-агент», стоит понимать: речь идёт либо о модели с простым оберток для вызовов функций, либо о полноценной системе с управлением доступом и контролем. Звучит одинаково, но работают совсем по-разному.