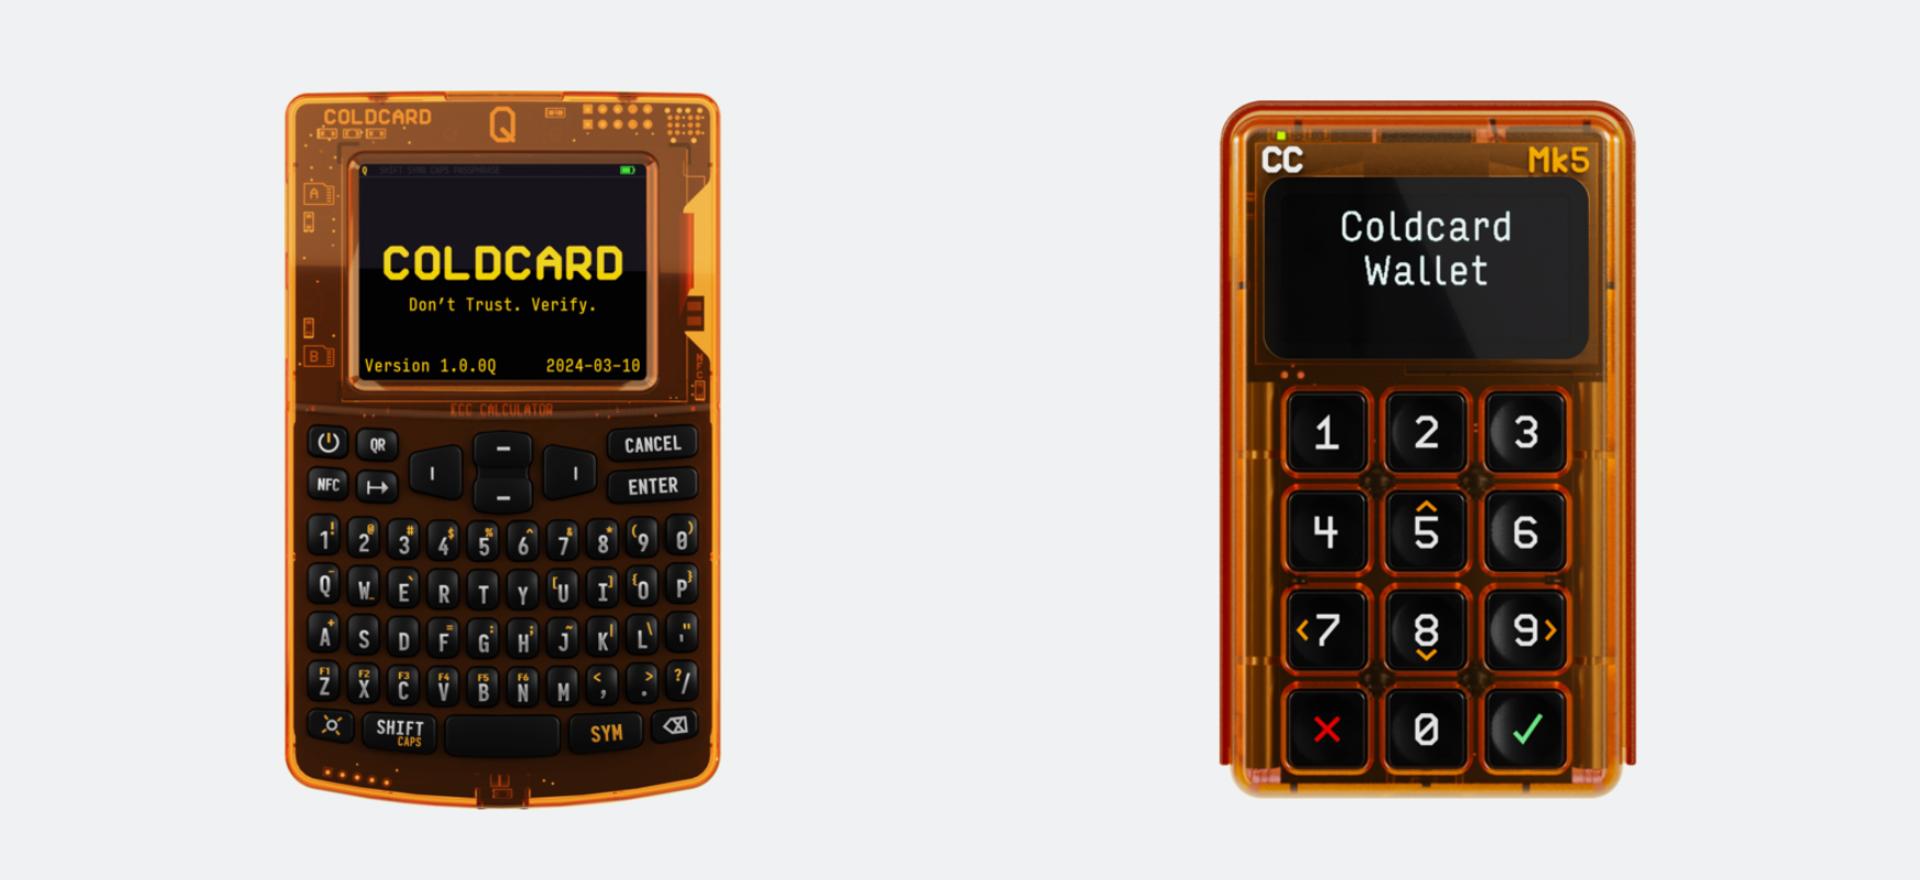
Спустя три недели после того, как из Coldcard были украдены биткойны на 114 млн долларов, разработчики выпустили обновлённую прошивку для аппаратного кошелька. Инцидент стал одним из крупнейших взломов в истории криптовалютного оборудования и заставил всю индустрию переосмыслить процессы безопасности. Холодная разработка Coldcard проходила глубокий аудит кода, чтобы понять, как именно была скомпрометирована система.
При анализе обнаружилась не одна, а сразу несколько уязвимостей. Помимо основного вектора атаки, который привёл к краже, команда выявила и другие баги в коде устройства. Это типично для ситуаций постфактум: когда начинают тщательно проверять защиту после успешной атаки, обычно находят несколько проблем, которые раньше не замечали или недооценивали. Новое обновление закрывает эти бреши для будущих пользователей.
Однако Coldcard сделала важное и честное уточнение: если кошелёк уже был взломан и скомпрометирован злоумышленниками, просто установить новую прошивку недостаточно. Обновление защищает от будущих атак, но не восстанавливает уже повреждённое доверие или не вернёт украденные средства. Это критический момент, который часто упускается в публичных обсуждениях: патч — это профилактика, а не лечение.
Инцидент выявил серьёзный разрыв между воспринимаемой безопасностью аппаратных кошельков и реальностью. Coldcard позиционировался как один из самых защищённых решений на рынке, и его компрометация поколебала доверие пользователей. Разработчики теперь обещают более строгие процессы проверки кода перед релизами и расширенное тестирование перед публичным выпуском. Такие обещания звучат обоснованно, но восстановление репутации потребует времени и демонстрации реальных улучшений, а не только слов.
Из инцидента вытекает более широкий вывод для сообщества: даже дорогостоящие и авторитетные аппаратные решения требуют постоянного внимания к безопасности. Это не одноразовый процесс при покупке устройства, а циклический. Пользователи должны регулярно обновляться, следить за объявлениями о патчах и понимать, что абсолютной защиты не существует — есть только снижение рисков.
Для российского бизнеса, работающего с криптовалютами или управляющего цифровыми активами, этот инцидент — важный сигнал о необходимости многоуровневой защиты. Аппаратные кошельки остаются одним из самых безопасных решений, но не универсальным. В практике стоит комбинировать несколько подходов: использование проверенных устройств, хранение больших сумм на холодных кошельках с воздушным зазором, регулярные аудиты безопасности и, если речь идёт о транзакциях, применение решений с многоподписью или смарт-контрактов (например, для управления фондами через надёжные блокчейн-платформы).
Эта ситуация также подчёркивает важность диверсификации хранилищ и не сосредоточения всех активов в одной системе или одного типа защиты. Для крупных холдингов стоит рассмотреть комбинированные подходы с использованием институциональных сервисов, которые предлагают страхование и глубокую изоляцию от сетевых угроз.