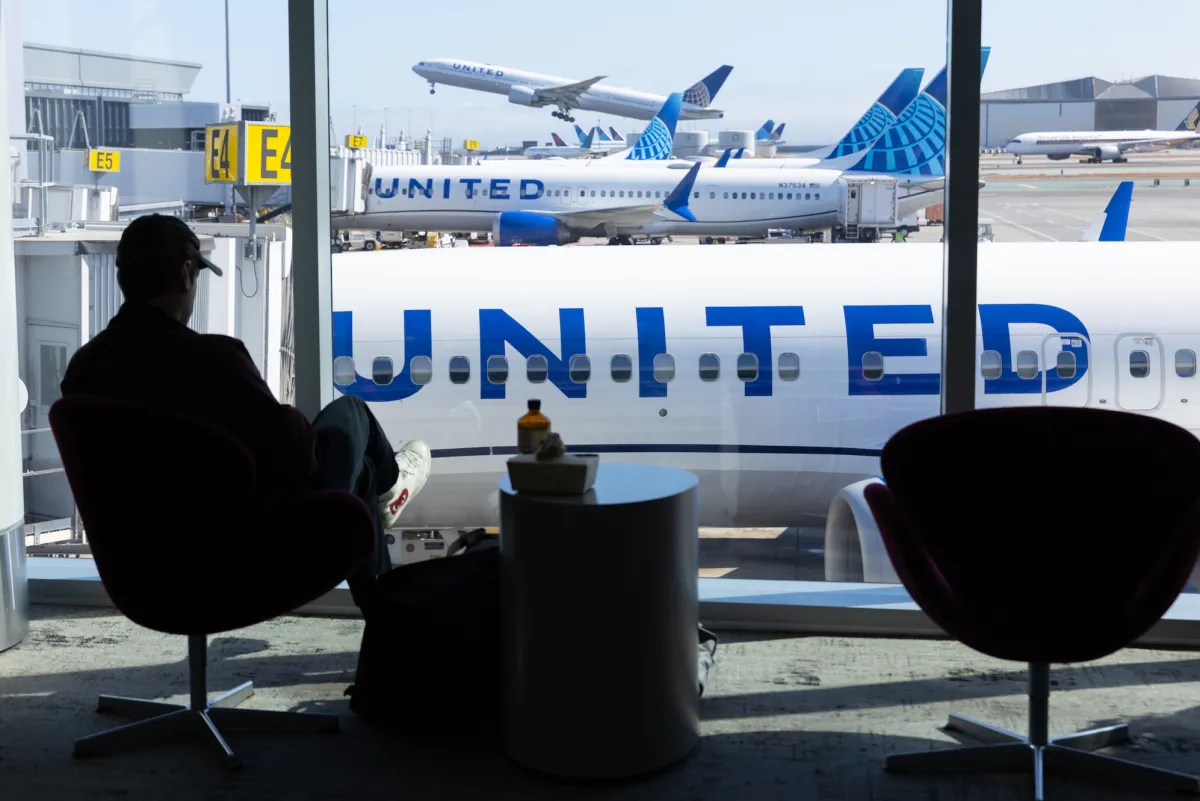
United Airlines объявила о введении ограничений на доступ AI-агентов и автономных ассистентов к своим платформам бронирования и управления резервированиями. Запрет распространяется как на прямые подключения к сервисам авиакомпании, так и на косвенный доступ через travel-агрегаторы. Авиакомпания аргументирует решение рисками кибербезопасности и нарушением федеральных авиационных нормативов.
Основная проблема — делиться паролями от личного аккаунта с AI-ассистентом небезопасно. Если учётные данные утекут или будут скомпрометированы, злоумышленник получит полный доступ к бронированиям, милям лояльности и личной информации пассажира. Кроме того, действия, выполняемые AI-агентом, могут привести к непредвиденным покупкам или изменениям в аккаунте без явного согласия человека. United предупреждает именно об этих сценариях в своём заявлении.
Второй аспект — нормативный. Федеральные правила требуют, чтобы сам пассажир, а не машина, выполнял процедуру check-in и подтверждал, что его багаж не содержит запрещённых предметов. Когда AI-ассистент действует от имени человека, невозможно гарантировать выполнение этого требования, что создаёт юридический риск как для авиакомпании, так и для пассажира.
United — не первая крупная компания, столкнувшаяся с этой дилеммой. На прошлой неделе банки, включая Bank of America, выпустили аналогичные предупреждения, призывая не делиться учётными данными с AI-ассистентами. По сути, это признание того, что текущая модель взаимодействия между человеком, его инструментами и системами компаний просто не работает безопасно. Промышленность вынуждена искать альтернативы: это могут быть API с ограниченными разрешениями, специальные токены для AI-агентов или аутентификация через третьи стороны.
Проблема отражает более широкий вызов, с которым сталкивается рынок AI-ассистентов: большинство текущих решений предполагают полный доступ к человеческим аккаунтам. Это работает, когда ты полностью доверяешь разработчику AI-инструмента и его инфраструктуре, но в реальности никакого полного доверия быть не может. По мере того как AI-агенты становятся более функциональными и автономными, компании вынуждены либо их блокировать, либо искать принципиально другие механизмы авторизации.
Для российского бизнеса ситуация актуальна уже сейчас. Российские банки и авиакомпании столкнутся с теми же вопросами, если AI-ассистенты станут популярны в стране. Решение может быть двусторонним: с одной стороны, компании вынуждены будут ужесточать доступ (как United), с другой — разработчикам AI-инструментов нужно предусмотреть более безопасные способы интеграции. Например, платформы автоматизации и управления доступом (такие как решения для управления API-токенами) могли бы предоставить промежуточный слой, когда AI-агент может выполнять ограниченный набор действий без полного доступа к учётным данным. Это особенно важно для бизнеса в России, где культура использования таких инструментов ещё формируется.

Алексей Мартыненко
Главный редактор SPV News
Блокировка United и предупреждение банков — это не паника, а адекватная реакция на реальный риск. Проблема в том, что текущие AI-ассистенты решают удобство за счёт безопасности, требуя полный доступ к аккаунту. На практике это означает, что любая уязвимость в инструменте становится уязвимостью в системе компании. Пока индустрия не выработает стандарты для безопасной делегирования прав (по типу OAuth для AI), такие блокировки будут множиться. И это не конец AI-ассистентам — это просто потребность переделать их архитектуру.