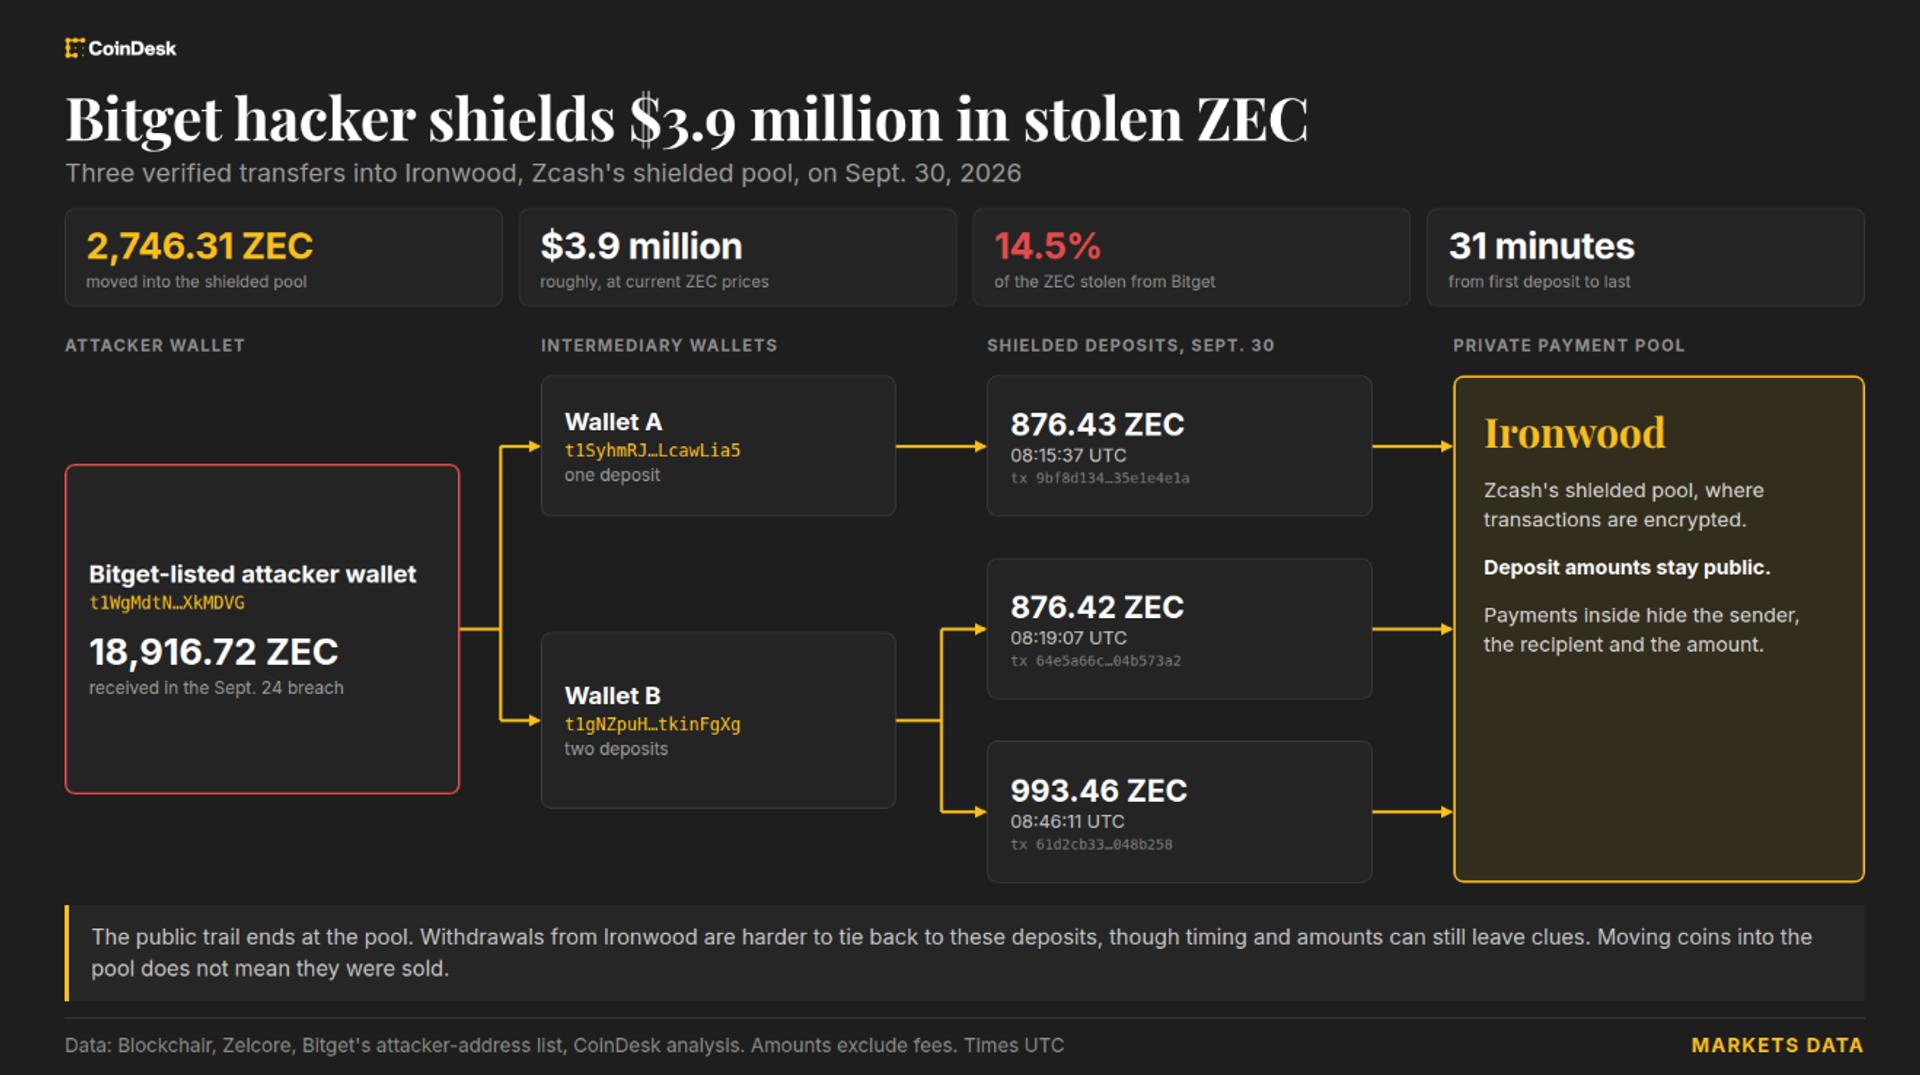
Вчера стало известно, что хакеры, взломавшие биржу Bitget, начали выводить часть украденных активов через приватный пул Zcash под названием Ironwood. За несколько транзакций в этот пул направлено примерно $4 млн в цифровой валюте (около 15% всех похищенных ZEC). Сам факт выбора Zcash неслучаен: это одна из немногих криптовалют, которая по умолчанию позволяет скрывать отправителя, получателя и сумму транзакции.
Ironwood — это не биржа и не микшер в традиционном смысле, а встроенный механизм приватности самого протокола Zcash. Когда монеты отправляют в такой пул, они становятся практически нетрассируемыми для публичного блокчейна, что существенно усложняет задачу правоохранительным органам и аналитикам отследить движение средств дальше. Это одна из причин, почему финансовые регуляторы относятся к privacy coins со скепсисом — они действительно создают реальные сложности для расследований краж и отмывания денег.
Взлом Bitget произошёл в декабре 2023 года, и похитители получили доступ к активам на общую сумму в десятки миллионов долларов. Выбор хакеров использовать именно Zcash вполне логичен: вместо того чтобы спешить выводить деньги на централизованные биржи (где легко заморозить счета по требованию властей), они используют встроенную приватность для того, чтобы обезличить активы и скрыть цепочку движения средств. Это уже не первый случай, когда преступники обращаются к privacy coins — аналогичная картина наблюдалась после других крупных взломов и краж.
Важно отметить, что сама по себе отправка монет в Zcash Ironwood не означает, что деньги окончательно потеряны для отслеживания — на более ранних этапах хакеры могли оставить следы при выводе с биржи, и сотрудничество Zcash Foundation с правоохранителями иногда позволяет получить дополнительную информацию. Однако для практических целей расследования приватный пул действительно создаёт критическую точку, за которой детали транзакций становятся недоступны.
На фоне этого инцидента повышается давление на криптобиржи с требованием улучшить систему управления активами и систему безопасности. Bitget уже объявила о компенсации затронутым пользователям, но сам факт взлома вновь демонстрирует, что даже крупные площадки остаются уязвимыми перед скоординированными атаками. Для рядовых трейдеров это ещё раз напоминание: холодные кошельки и собственное хранилище ключей остаются более надёжным вариантом, чем даже страховка биржи.
Для российского бизнеса, работающего с криптовалютами, этот случай подтверждает важность двухуровневого подхода к безопасности активов. Если вы храните значительные объёмы на бирже, нужна не только диверсификация платформ, но и регулярный аудит доступов, включение 2FA и аппаратных ключей. Инструменты типа Signum/SIGNA, предоставляющие контроль над смарт-контрактами и транзакциями, позволяют минимизировать риск — средства остаются под полным контролем пользователя, а не на счёте третьей стороны. При этом регулярное резервирование и проверка целостности кошельков становятся обязательной практикой для любого, кто работает с более чем символическими суммами.