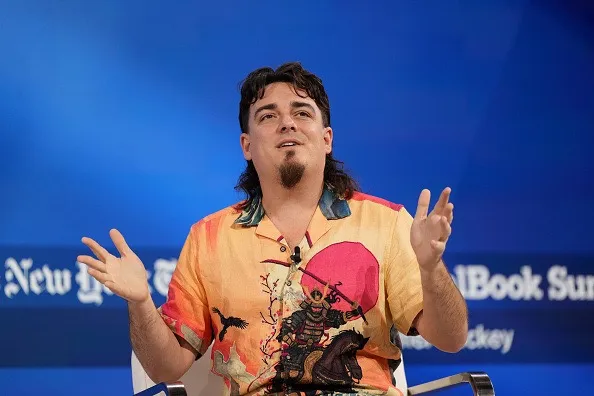
Палмер Лакей, соучредитель Anduril Industries и создатель Oculus, на конференции DealBook Summit газеты New York Times предупредил о растущем дисбалансе между скоростью ИИ-атак и возможностями защиты. Выступая на фоне недавних глобальных техсбоев, Лакей указал на то, что организации, использующие устаревшие технологии, просто не успевают за новыми уязвимостями, которые позволяют обнаруживать и эксплуатировать продвинутые ИИ-инструменты.
Суть проблемы, по словам Лакея, в том, что атакующие двигаются намного быстрее, чем защищающиеся. Он отметил, что противники (в том числе Северная Корея) активно эксплуатируют этот разрыв — и для достижения стратегических целей, и ради финансовой выгоды. Пока что преимущество явно на стороне атакующих, которые могут применять новые техники, против которых старые системы практически беззащитны.
Это не первый звонок на тему неготовности защиты к ИИ-атакам. За последние месяцы было несколько инцидентов с крупными аутами — и каждый раз выяснялось, что компании использовали технологии, которые уже должны были модернизировать лет пять назад. Правительство часто винит в таких сбоях поспешность при установке патчей, но реальный корень проблемы глубже: когда инфраструктура в долгу на несколько поколений технологий, никакие срочные патчи не решают проблему полностью.
Лакей не стал делать страшилок без повода, но ясно дал понять, что тем, кто не подготовлен, будет неприятно. Он подчеркнул, что в долгосрочной перспективе победят те, кто эффективнее применяет ИИ для защиты, а не атаки. Сейчас же организациям просто нужно ускориться — модернизировать системы, внедрять ИИ-инструменты для мониторинга и реагирования на угрозы, переходить на архитектуры, которые в принципе способны адаптироваться к новым атакам на лету.
Для российского бизнеса ситуация особенно актуальна. Санкции и внешние ограничения замораживают обновление IT-инфраструктуры, а вероятность целевых кибератак растёт. Компаниям нужно срочно провести аудит своих систем и начать миграцию на более гибкие решения. Если говорить про практику: автоматизация обнаружения угроз через ИИ-инструменты (логирование, аналитика сетевого трафика, поведенческий анализ) становится не лакшери, а базовой необходимостью. Смарт-контракты на базе блокчейна могут пригодиться для верификации целостности критичных операций — опять же, не как модный гаджет, а как практический слой защиты, когда стандартные механизмы уже недостаточны.
Главное, что нужно понять: вопрос не в том, станет ли ИИ-атака дорогостоящей или сложной. Вопрос в том, кто первым наладит ИИ-защиту на уровне, сопоставимом с темпом атак. Компании, которые начнут это делать сейчас, получат фору перед теми, кто будет ждать, пока сбой произойдёт.

Алексей Мартыненко
Главный редактор SPV News
Лакей говорит про вещь, которая давно заметна на практике: большинство организаций живут в режиме постоянного отставания от угроз. Проблема не в том, что ИИ вдруг стал опасен, а в том, что он ускорил темп игры на порядок, а корпоративная инфраструктура так и не адаптировалась. Это дорогой рецепт.