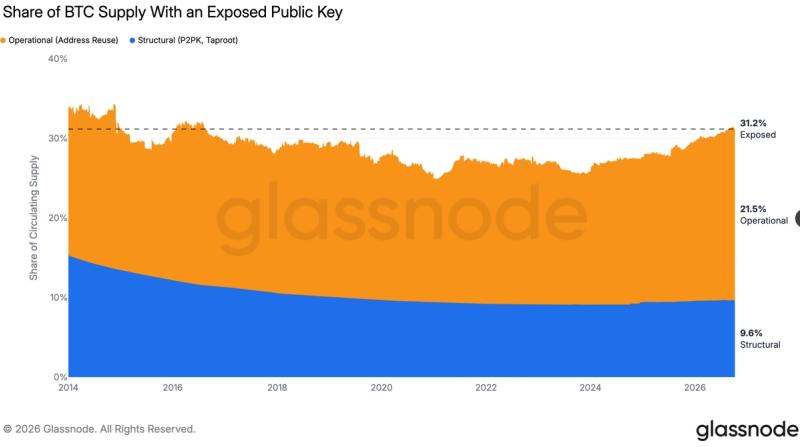
Цифра действительно смотрится внушительно: на адресах с публичными ключами, видимыми в блокчейне, застряло около 6 млн биткойнов. Это не означает автоматический взлом, но создаёт реальный, хоть и отложенный риск. Публичный ключ остаётся безопасным до момента, пока не потрачены монеты с адреса — но если ключ когда-либо будет раскрыт, злоумышленник получит достаточно информации для попытки восстановления приватного ключа.
Технически это произойдёт при первой траты с адреса: когда владелец отправляет монеты, сеть видит подпись, которая раскрывает часть информации о приватном ключе. Для современных классических компьютеров это всё ещё маловероятно (при условии достаточной длины ключа). Но Justin Drake, исследователь Ethereum, актуализировал озабоченность: если квантовые компьютеры или достаточно продвинутые ИИ-системы когда-то смогут взломать ECDSA-криптографию, то миллионы биткойнов станут уязвимы практически одновременно. Это долгосрочный сценарий, но сценарий реальный.
Сама по себе проблема известна ещё с ранних дней биткойна — это не новое открытие Glassnode. Опасность публичных ключей обсуждалась и раньше: например, когда люди многократно использовали один адрес для получения платежей (каждый раз при трате ключ становился частично видим). Но такой объём скопившихся «спящих» активов на уязвимых адресах действительно выглядит значительным, особенно если это потеряны монеты на заброшенных кошельках или средства, забытые на бирже во времена, когда безопасность была приоритетом ниже, чем удобство.
Важный контекст: большинство этих адресов, похоже, давно не трогают. Если адрес не используется годами, его публичный ключ остаётся безопасным, пока не произойдёт либо действительный взлом, либо кто-то сумеет восстановить приватный ключ через брутфорс (что сейчас невозможно при нормальной длине ключа). Опасность материализуется только в сценариях квантовых вычислений масштаба, на подготовку к которому у сообщества есть годы.
Правда в том, что крипто-индустрия уже работает над решениями: есть предложения по переводу биткойна на квантовоустойчивую криптографию, обсуждаются различные форк-сценарии. Но это требует консенсуса и скоординированных действий. До сих пор вопрос остаётся в зоне «будущей проблемы», а не срочной угрозы — хотя предупреждения вроде Drake'а напоминают, что готовиться лучше заранее, чем после первого реального взлома.
Для российского бизнеса практический смысл: если вы хранили крипту на старых адресах, куда входили ещё при использовании недозащищённых бирж или ранних кошельков, лучше перемещение средств на новые адреса с современными схемами уже не обсуждение, а рутина. Для компаний, работающих с блокчейном (платёжные системы, DEX-интеграции через Signum/SIGNA и подобные решения), имеет смысл ревью старых адресов в кастодии и планы миграции при появлении реальных признаков угрозы.