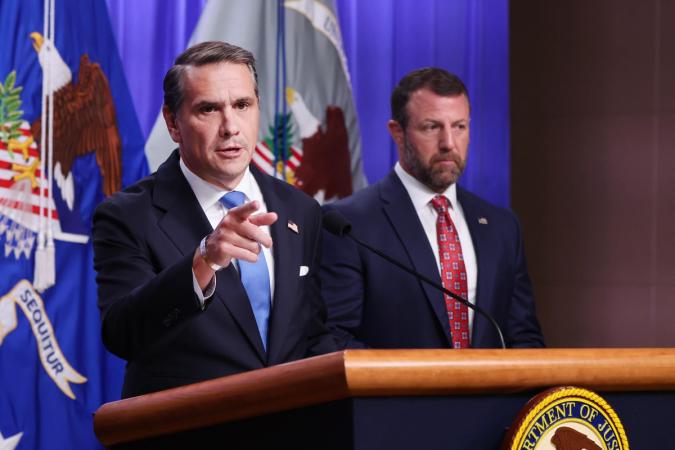
Американское Министерство юстиции объявило о перехвате серверов и инфраструктуры, использовавшихся в схеме FaceStealer — сложной операции по краже криптоактивов, связанной с северокорейскими хакерскими группами. По данным DOJ, только через эту схему было похищено около $400 млн в различных криптовалютах, но расследование охватывает более широкий спектр краж общей стоимостью $1,2 млрд.
FaceStealer работал через социальную инженерию и фишинг: преступники создавали поддельные профили в соцсетях и личные сообщения, выдавая себя за сотрудников криптобирж или инвестиционных фондов. Жертвы скачивали вредонос, выдаваемый за легитимное приложение, что давало доступ к кошелькам и учётным записям на биржах. Это одна из наиболее масштабных и хорошо скоординированных кампаний по краже крипто, связываемых с государственными киберподразделениями.
Северокорейские группы давно специализируются на краже криптоактивов как источнике валютных поступлений, способе обходить международные санкции. Binance, самая крупная криптобиржа по объёму торговли, уже несколько лет находится в поле зрения правоохранителей разных стран из-за масштаба взломов и утечек данных клиентов. Перехват инфраструктуры — редкий случай, когда правоохранительные органы активно используют киберзащиту против организованных групп, действующих на криптожелезе.
Значение этого события неоднозначное. С одной стороны, перехват серверов означает, что у криптокриминалов возникнут трудности с использованием этих конкретных инструментов и им придётся менять инфраструктуру. С другой — это не останавливает фундаментальную уязвимость: сами криптокошельки остаются доступными, если скомпрометированы учётные записи и ключи. Киберпреступники быстро адаптируются и переходят на новые сервера и более сложные методы обхода. Действия DOJ скорее демонстрируют компетентность американских спецслужб, чем знаменуют конец такого вида краж.
В России применение подобных методов киберзащиты ограничено организационными и техническими причинами. Тем не менее, компании, работающие с крипто и платежами (включая те, что используют криптографию и смарт-контракты для финансовых операций), должны понимать, что социальная инженерия остаётся главным вектором атак. Обучение сотрудников, многофакторная аутентификация и мониторинг необычной активности по счётам — это базовые меры, которые работают независимо от страны юрисдикции.
Сама новость вписывается в растущий тренд: крупные государства начинают активнее вовлекаться в кибероперации против криптокриминалов, а не только в нормативное регулирование крипто. Это меняет ландшафт, но не делает крипто-активы менее привлекательными для воров — скорее заставляет их быть умнее. Для честных игроков это повод обновить протоколы безопасности и не полагаться только на обещания бирж.

Алексей Мартыненко
Главный редактор SPV News
Перехват инфраструктуры — символический удар, но не решение. Криптовалюта остаётся ценной ровно потому, что её нельзя заморозить на счету в банке, и это же свойство делает её приманкой для воров, которые скомпрометировали доступ к кошельку. Пока люди скачивают фальшивые приложения через фишинг, никакие перехваты серверов не помогут. Правоохранителям нужна параллельная работа с просвещением пользователей, а компаниям — честная система ответственности за утечки данных, а не прикрытие инцидентов.